Keď sa vo Windows začne niečo správať zvláštne, prvá otázka často znie: ktorý proces komunikuje do siete a kam? Dá sa to riešiť cez netstat, Správcu úloh, PowerShell, WHOIS, reputačné databázy a rôzne online služby. Lenže pri reálnej diagnostike to znamená veľa ručného prepínania, kopírovania IP adries, hľadania PID a skladania súvislostí z viacerých miest.
Presne preto vznikol SW-NET Forensic — bezplatný portable nástroj pre Windows, ktorý spája analýzu sieťových spojení vo Windows, monitoring procesov, IP adresy, porty, hashe, certifikáty a základné forenzné informácie do jedného prehľadného rozhrania.
SW-NET Forensic 2.0.0 prináša výrazne vylepšený prehľad sieťovej komunikácie, timeline spojení, live grafy, rozšírené procesné a forenzné panely, reputačné kontroly cez externé služby, API cache a slovenské aj anglické rozhranie. Nástroj zostáva freeware, portable a je určený pre Windows 10 a Windows 11.
Čo je SW-NET Forensic?
SW-NET Forensic je praktický diagnostický a forenzný nástroj pre Windows. Pomáha rýchlo zistiť, ktoré procesy komunikujú do siete, na aké vzdialené IP adresy sa pripájajú, aké porty používajú a aké základné informácie sú s nimi spojené.
V jednom rozhraní vidíš aktívne TCP/UDP spojenia, PID, cestu k procesu, command line, hash súboru, digitálny podpis, informácie o vzdialenej IP adrese a voliteľné reputačné výsledky. Cieľom nie je nahradiť veľké enterprise EDR alebo SIEM riešenia, ale ponúknuť rýchly a použiteľný prehľad pre adminov, IT technikov, bezpečnostných nadšencov a power userov.
Čo prináša verzia 2.0.0?
Verzia 2.0.0 je zatiaľ najväčší posun v projekte. Aplikácia už nie je iba jednoduchý zoznam spojení, ale postupne sa mení na prehľadný dashboard pre monitoring TCP/UDP spojení a rýchlu forenznú analýzu procesov a IP adries.
- Timeline spojení pomáha sledovať nové a zmiznuté spojenia počas behu aplikácie.
- Live RX/TX grafy ukazujú sieťový prenos pri vybranom TCP spojení.
- Top 5 procesov podľa prenosu pomáha rýchlo zistiť, čo najviac komunikuje.
- Procesné detaily zobrazujú parent PID, command line, cestu, podpis, hash, metadata a načítané moduly.
- Sieťové detaily zahŕňajú WHOIS/RDAP, DNS, reverse DNS, ping, traceroute a TLS certifikát.
- Reputačné kontroly podporujú služby ako AbuseIPDB, VirusTotal, Hybrid Analysis a GreyNoise.
- API cache šetrí limity externých služieb pri opakovanej kontrole rovnakých IP adries alebo hashov.
- SK/EN rozhranie umožňuje prepínať medzi slovenčinou a angličtinou.
Pre koho je nástroj určený?
SW-NET Forensic sa hodí najmä pre administrátorov, IT technikov, bezpečnostných nadšencov a používateľov, ktorí chcú lepšie vidieť, čo sa v ich systéme pripája do siete. Pomôže pri rýchlej diagnostike, kontrole podozrivých procesov, preverení vzdialených IP adries alebo pri základnej forenznej orientácii.
Najväčšia výhoda je v tom, že nemusíš ručne prepínať medzi netstat, Správcom úloh, PowerShellom a viacerými webovými službami. Dôležité informácie máš na jednom mieste.
Ako aplikáciu používať?
- Stiahni ZIP archív.
- Rozbaľ ho do vlastného priečinka.
- Spusť aplikáciu ideálne ako správca.
- Nechaj načítať aktuálne spojenia.
- Klikni na záznam a zobraz detail procesu alebo vzdialenej IP adresy.
- V nastaveniach môžeš doplniť API kľúče pre reputačné kontroly.
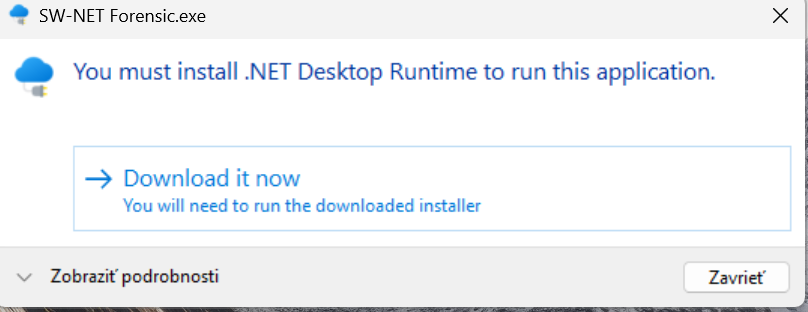
Ak Windows zobrazí požiadavku na doinštalovanie .NET 8 runtime, nainštaluj oficiálny balík od Microsoftu. Bez neho aplikácia nemusí fungovať správne.
Overenie súborov a false positive upozornenie
- SHA-256 hash súboru .exe: 222227f324dd8e5f2b1eaa29eec84929063230101ca138bef2e6ea579f3387a4
- SHA-256 hash archívu: f480b2af17b4de99579fc4823fd5c9960f844a85d3478c16d86a7d35fc86298c
VirusTotal scan | Jotti Scan | Hybrid Analysis
Poznámka k single-file vydaniu a ochrane kódu
SW-NET Forensic je distribuovaný ako single-file Windows aplikácia. Release verzia môže používať ochranu kódu, aby sa znížilo riziko jednoduchého kopírovania alebo spätného rozoberania aplikácie. Pri bezpečnostných nástrojoch však takáto kombinácia môže spôsobiť, že niektoré sandboxy alebo heuristické antivírusové enginy označia súbor ako podozrivý, aj keď ide o legitímny administrátorský a forenzný nástroj.
Preto odporúčam overiť SHA-256 hash, sťahovať aplikáciu iba z oficiálneho zdroja a v prípade potreby ju otestovať vo vlastnom sandboxe alebo testovacom prostredí.
Pri poslednej kontrole na VirusTotal neoznačil žiadny bezpečnostný vendor súbor ako škodlivý, teda výsledok bol 0/69 detekcií. Súbor si môžeš overiť aj manuálne porovnaním SHA-256 hashu so zverejneným hashom.
Poznámka: SW-NET Forensic je nová, nepodpísaná .NET bezpečnostná utilita. Keďže pracuje s procesmi, sieťovými spojeniami, command line údajmi a hashmi, niektoré heuristické antivírusové enginy ju môžu označiť ako podozrivú. Odporúčam overiť SHA-256 hash, zdroj stiahnutia a v prípade potreby aplikáciu otestovať v sandboxe.
GitHub, changelog a spätná väzba
Podrobné technické informácie, kompletný changelog, plánované funkcie, známe problémy a hlásenie chýb sú dostupné na GitHube projektu:
Ak nájdeš chybu, máš nápad na novú funkciu alebo chceš navrhnúť zlepšenie workflow, môžeš vytvoriť issue priamo na GitHube.
Záver
SW-NET Forensic 2.0.0 vznikol preto, aby bolo jednoduchšie pochopiť, čo sa vo Windows systéme deje. Namiesto ručného skladania informácií z viacerých nástrojov ponúka prehľad procesov, spojení, IP adries, hashov, certifikátov a reputačných signálov na jednom mieste.
Nie je to dokonalý enterprise systém. Je to živý freeware projekt, ktorý má jednoduchý cieľ: znížiť chaos pri analýze sieťovej komunikácie a pomôcť rýchlejšie odhaliť, čo si zaslúži pozornosť.
SW-NET Forensic
- Je soft portable?Áno. Stačí ho stiahnuť, rozbaliť a spustiť.
- Treba ho spúšťať ako administrátor?Odporúčam to. Získaš úplnejšie údaje o procesoch a systéme.
- Má anglickú verziu?Zatiaľ nie. Momentálne je dostupná slovenská verzia.
- Je cloud overovanie IP povinné?Nie. Je voliteľné a aktivuješ si ho iba vtedy, ak chceš.
- Môžem hlásiť chyby a navrhovať funkcie?Presne o to ide. Spätná väzba je vítaná a pomôže soft zlepšovať. Kontaktuj ma ak máš dobré nápady na zlepšenie, nájdeš v aplikácii aj drobnú chybu alebo v čomkoľvek čo ťa ohľadom môjho softvéru napadne. Ako bonus: ak budeš súhlasiť, tvoje meno (alebo prezývku) veľmi rád zverejním v zozname poďakovaní pri ďalšej verzii aplikácie ako poctu za pomoc s vývojom.