Kyber forenzná analýza dát je kľúčovým pilierom ochrany pred kybernetickými hrozbami. S narastajúcou sofistikovanosťou útokov potrebujú firmy a organizácie robustné nástroje na analýzu, sledovanie a odhaľovanie digitálnych stôp. Preto sa v tomto článku pozrieme na najlepšie nástroje na forenznú analýzu, ich hlavné využitie a zároveň porovnáme ich výhody. A tiež zistíme top nástroje na forenznú analýzu dát.
Prečo je kyber forenzná analýza kľúčová?
Kybernetické útoky môžu spôsobiť obrovské škody. Z tohto dôvodu je rýchla a presná analýza digitálnych stôp nevyhnutná na minimalizáciu škôd a identifikáciu útočníka. Okrem toho kyber forenzná analýza zahŕňa:
- Získavanie dôkazov z počítačov a sietí
- Obnovu zmazaných súborov
- Analýzu malware a jeho správania
- Rekonštrukciu časovej osi útoku
Najlepšie nástroje na kyber forenznú analýzu
1. Autopsy
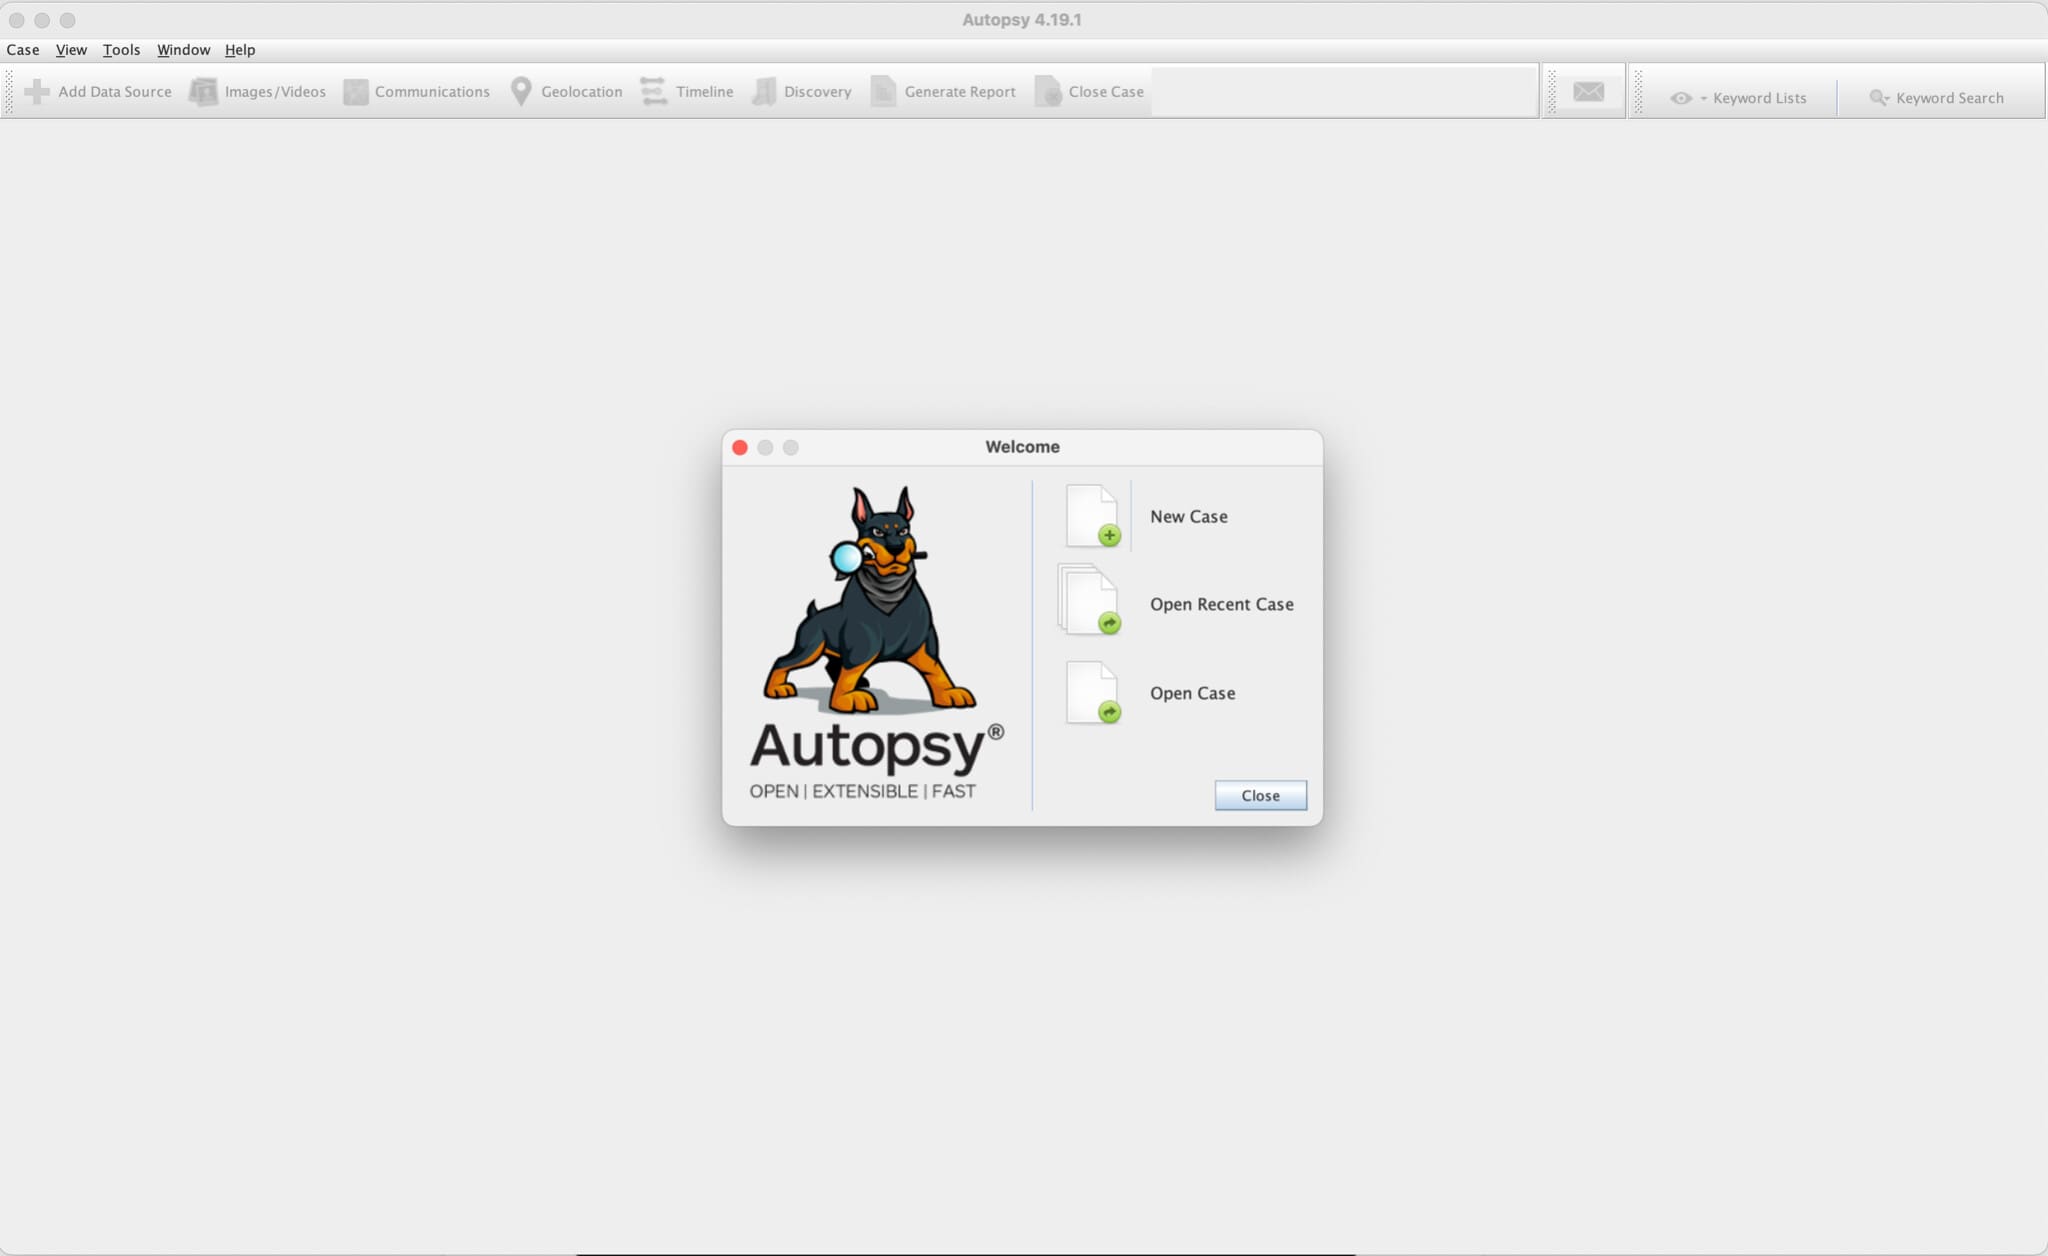
- Účel: Digitálna analýza diskov a súborových systémov
- Využitie: Autopsy je open-source nástroj, ktorý ponúka pokročilú analýzu pevných diskov, pamäte a mobilných zariadení. Navyše umožňuje extrahovanie dát z rôznych formátov súborov a podporuje rozšírenia.
- Výhody:
- Intuitívne používateľské rozhranie
- Ideálne pre začiatočníkov aj profesionálov
- Bezplatné a pravidelne aktualizované
2. FTK (Forensic Toolkit)

- Účel: Rýchla analýza veľkého množstva dát
- Využitie: FTK je komerčný nástroj s vysokým výkonom, ktorý umožňuje rýchlu indexáciu a vyhľadávanie dát. Okrem toho podporuje analýzu e-mailov, textových správ a obnovu súborov.
- Výhody:
- Rýchla indexácia
- Presnosť pri obnove dát
- Robustná podpora sieťovej analýzy
3. EnCase
- Účel: Komplexná analýza diskov a mobilných zariadení
- Využitie: EnCase sa často využíva v trestnoprávnych vyšetrovaniach. Umožňuje komplexnú analýzu diskov a vytváranie presných forenzných obrazov diskov, čím sa stáva neoceniteľným nástrojom.
- Výhody:
- Overený nástroj pri súdnych procesoch
- Rozsiahle analytické možnosti
- Podpora sieťovej analýzy
4. Wireshark
- Účel: Analýza sieťovej prevádzky
- Využitie: Wireshark je open-source nástroj na zachytávanie a analýzu sieťových paketov. Vďaka jeho schopnosti detailne analyzovať sieťové útoky je nenahraditeľný.
- Výhody:
- Detailná analýza sieťových dát
- Jednoduché filtrovanie
- Bezplatný a široko používaný nástroj
5. Volatility
- Účel: Analýza pamäte (RAM)
- Využitie: Volatility je nástroj na analýzu obsahu operačnej pamäte, identifikáciu rootkitov, procesov a ďalších hrozieb. Tento nástroj vyniká svojou schopnosťou preniknúť hlboko do pamäťových štruktúr.
- Výhody:
- Pokročilá analýza pamäte
- Aktívna komunita
- Bezplatné riešenie
Porovnanie nástrojov
| Nástroj | Hlavné zameranie | Licencia | Kľúčová výhoda |
|---|---|---|---|
| Autopsy | Disková a súborová analýza | Open-source | Intuitívne rozhranie |
| FTK | Rýchla analýza veľkých dát | Komerčná | Vysoká rýchlosť indexácie |
| EnCase | Komplexná analýza diskov | Komerčná | Forenzná presnosť |
| Wireshark | Sieťová analýza | Open-source | Detailná analýza paketov |
| Volatility | Analýza pamäte | Open-source | Špecializácia na RAM |
Ako si vybrať správny nástroj?
Pri výbere nástroja zohľadnite, aké typy incidentov riešite najčastejšie. Ak potrebujete analyzovať veľké množstvo súborov, zvoľte FTK alebo EnCase. Na druhej strane, ak sa zameriavate na sieťové útoky, Wireshark je ideálnou voľbou. V prípade, že analyzujete operačnú pamäť, siahnite po Volatility.
Zapojiť sa môžete aj vy!
Aké nástroje na kyber forenznú analýzu používate vo vašej organizácii? Máte svoje nástroje na forenznú analýzu dát alebo preferujete iba jeden konkrétny nástroj ? Podeľte sa o vaše skúsenosti v komentároch!